
Schlagwort: HOOU
08.09.2026 | Christian Friedrich
Malika Rabahallah


Die Leiterin des FilmFest Hamburg, Malika Rabahallah, im Gespräch mit Nicola Wessinghage über Politik, Gesellschaft und Film, über Kulturmanagement und Diversität.
Links
Moin Filmförderung Hamburg Schleswig-Holstein
Diversity-Checklisten für Filmproduktion
Lernangebote der HOOU
Wissenschaft kurz erklärt: Warum denken wir in Schubladen?
Zweite Hamburger Podcast-Nacht am 6.10.2026
Ausgewählte weitere Folgen
Reyhan Şahin – Dr. Bitch RayCredits
Credits
Moderation: Nicola Wessinghage und Christian Friedrich
Musik: Jakob Kopczynski
Produktion: Christian Friedrich
Foto Credits Malika Rabahallah:
Die Angebote zum Selbstlernen auf der Online-Plattform der Hamburg Open Online University stehen allen Interessierten frei zur Verfügung. Um unsere Lernangebote zu nutzen, brauchst du weder zu studieren noch bestimmte Voraussetzungen zu erfüllen. Schau einfach online vorbei.
Unsere Internetadresse ist www.hoou.de
Feedback, Anregungen und Kommentare zum Podcast erreichen uns per E-Mail unter waswillstduwissen@haw-hamburg.de
27.08.2026 | Christian Friedrich
Cybersicherheit macht Urlaub


Wir sprechen über Cyber- und IT-Sicherheit im Urlaub. Worauf sollten wir achten, wenn wir unterwegs sind?
Ingo und Monina haben recht unterschiedliche Reiseprofile, wenn es um ihre Hardware-Ausrüstung angeht. GPS Tracker, Smartwatches, Tablets für die ganze Familie, Grenzkontrollen, EV-Sicherheit, öffentliches WiFi und Strom laden stehen in dieser Folge auf der Liste der beiden.
Biometrie am iPhone deaktivieren (Macwelt)
USB Datenblocker als Maßnahme gegen Juice Jacking (Wikipedia)
Sichere Technik, auch auf Reisen
Podcast App Empfehlungen
Unsere Kapitelbilder könnt ihr mit einer guten Podcast App sehen. Zum Beispiel mit:
Die Sicherheits_lücke im Netz
Abonniere Die Sicherheits_lücke überall, wo es Podcasts gibt, oder über unsere Website: https://www.sicherheitsluecke.fm
Die Sicherheits_lücke bei Mastodon
Die Sicherheits_lücke bei LinkedIn
Die Sicherheits_lücke bei Pixelfed
Feedback oder Kritik? Wünsche? Schreib uns: post@sicherheitsluecke.fm
Die Sicherheits_lücke ist ein Podcast der Hamburg Open Online University (HOOU).
Monina Schwarz, LSI Bayern
Volker Skwarek an der HAW Hamburg

11.08.2026 | Christian Friedrich
Marilena Berends


Marilena Berends spricht im Gespräch mit Christian Friedrich über Podcasting, Journalismus und Improvisation.
Bei Marilena Berends dreht sich vieles um den Wandel: Journalistisch ordnet sie ihn ein und fördert in ihrer Berichterstattung Fakten und Themen zutage, die Wandel bewirken werden. Sie hat selbst schon mehrere persönliche Wandlungen hinter sich und in ihrem Podcast spricht sie mit anderen Menschen über Sinneswandel – so auch der Name ihres Podcasts. Im Gespräch mit Christian Friedrich geht es um ihr Verständnis von Journalismus, Gedanken zur Moderation, über Interaktion in Gruppen und Improvisation. Darum drehen sich auch die kostenlosen Online-Kurse der HOOU, die sich Marilena ausgesucht hat.
Über Marilena
- „Leipzig Lauscht“-Folge mit Marilena
- Website: Marilena Berends
- Instagram: Marilena Berends
- LinkedIn: Marilena Berends
- Sinneswandel Podcast
- Sinneswandel Podcast bei YouTube
Links
- Ökonomisches Prinzip (Min & Max)
- Ansoff-Matrix
- 2. Hamburger Podcastnacht am 06.10., 19 Uhr, im Hansa-Theatersaal
- HOOU Podcastbroschüre
- Themenzentrierte Interaktion (Wikipedia)
- Ruth Cohn (Wikipedia)
Zweite Hamburger Podcast-Nacht am 6.10.2026
Lernangebote
Improvisation – an introduction to its theory and practice
LEADR – Leadership with Reflection (Deutsche Version)
Credits
Moderation: Nicola Wessinghage und Christian Friedrich
Musik: Jakob Kopczynski
Produktion: Christian Friedrich
Foto Credits Marilena Berends: Linn Tram
Die Angebote zum Selbstlernen auf der Online-Plattform der Hamburg Open Online University stehen allen Interessierten frei zur Verfügung. Um unsere Lernangebote zu nutzen, brauchst du weder zu studieren noch bestimmte Voraussetzungen zu erfüllen. Schau einfach online vorbei.
Unsere Internetadresse ist www.hoou.de
Feedback, Anregungen und Kommentare zum Podcast erreichen uns per E-Mail unter waswillstduwissen@haw-hamburg.de
30.07.2026 | Christian Friedrich
Freistaat Schleswig-Holstein


Ein Praxisbeispiel, das für mehr digitale Souveränität im Norden sorgen soll
Wie sieht es in der Praxis aus, wenn sich ein Bundesland auf den Weg macht? Wir sprechen über ein konkretes Projekt, in dem Open Source Software für die Verwaltung des Landes entwickelt wird. Mit dabei sind drei Menschen aus Schleswig-Holstein, die das Projekt aus ihren Perspektiven begleiten: Norman Scotti (Gemeinde Sylt) für die Stadt- und Gemeindeverwaltung, Jörg Brüggemann (WTSH GmbH) für die Projektorganisation und Fynn Weyrich (Verwaltungscloud.SH) für die Software-Entwicklung im Govtech-Unternehmen.
Website: www.sicherheitsluecke.fm
LinkedIn: https://www.linkedin.com/company/die-sicherheitslücke/
Mastodon: https://podcasts.social/@DieSicherheits_luecke
Links zu dieser Folge
SH Gruppe im Gitlab auf openCode
Open-Source-Projekte 2025 (Digitalhub Schleswig-Holstein)
Digitale Souveränität ist möglich und wirtschaftlich (Landesregierung Schleswig-Holstein)
Die Open Innovation und Open Source Strategie des Landes Schleswig-Holstein (PDF)
Landesprogramm Offene Innovation
openCode.de vom ZenDiS (Zentrum für Digitale Souveränität)
Ars Technica: German state gov. ditching Windows for Linux, 30K workers migrating
Verwandte Episoden
(Un)responsible disclosure von 8 sensiblen Windows-Lücken
Live bei Hamburg@work: Digitale Souveränität in KMU
Digitale Souveränität: philosophische Sackgasse?
Podcast App Empfehlungen
Unsere Kapitelbilder könnt ihr mit einer guten Podcast App sehen. Zum Beispiel mit:
Die Sicherheits_lücke im Netz
Abonniere Die Sicherheits_lücke überall, wo es Podcasts gibt, oder über unsere Website: https://www.sicherheitsluecke.fm
Die Sicherheits_lücke bei Mastodon
Die Sicherheits_lücke bei LinkedIn
Die Sicherheits_lücke bei Pixelfed
Feedback oder Kritik? Wünsche? Schreib uns: post@sicherheitsluecke.fm
Die Sicherheits_lücke ist ein Podcast der Hamburg Open Online University (HOOU).
Credits
Volker Skwarek an der HAW Hamburg
Ingo Timm (DFKI / Universität Trier)
Zu Gast:
Fynn Weyrich, Verwaltungscloud.SH
Produktion und Musik: Christian Friedrich
Das in dieser Episode verwendete Bildmaterial steht unter der Lizenz CC-BY 4.0, Urheberin ist Anne Vogt.
27.07.2026 | Christian Friedrich
(Open)AI goes wild
Was bedeutet der Fall OpenAI / Hugging Face für Praxis und Forschung in der Cybersecurity?
Die Berichterstattung über den vermeintlich unkontrollierten Angriff eines OpenAI-Modells auf die Plattform Hugging Face im Juli 2026 hat weite Kreise gezogen. Wir ordnen im Podcast den Angriff, die Berichterstattung und die Konsequenzen für die IT-Sicherheits-Community ein.
Dabei geht es um die Frage, was bei einer Modellevaluation tatsächlich passiert ist, wie belastbar die öffentlich verfügbaren Informationen sind und was der Vorfall für Verteidiger:innen bedeutet – von automatisiertem Threat Hunting bis zu der Frage, wer eigentlich haftet, wenn ein KI-System selbst zum Angreifer wird.
Website: www.sicherheitsluecke.fm
LinkedIn: https://www.linkedin.com/company/die-sicherheitslücke/
Mastodon: https://podcasts.social/@DieSicherheits_luecke
Links zu dieser Folge
Hugging Face: Security Incident Disclosure, Juli 2026
ExploitGym: Can AI Agents Turn Security Vulnerabilities into Real Attacks? (Preprint, PDF)
Cisco Talos: The Hunter’s Paradox – Is it Time to Embrace Automated Threat Hunting?
Europäisches Parlament: Civil Law Rules on Robotics (Legislative Train Schedule)
Podcast App Empfehlungen
Unsere Kapitelbilder könnt ihr mit einer guten Podcast App sehen. Zum Beispiel mit:
Die Sicherheits_lücke im Netz
Abonniere Die Sicherheits_lücke überall, wo es Podcasts gibt, oder über unsere Website: https://www.sicherheitsluecke.fm
Die Sicherheits_lücke bei Mastodon
Die Sicherheits_lücke bei LinkedIn
Die Sicherheits_lücke bei Pixelfed
Feedback oder Kritik? Wünsche? Schreib uns: post@sicherheitsluecke.fm
Die Sicherheits_lücke ist ein Podcast der Hamburg Open Online University (HOOU).
Monina Schwarz, LSI Bayern
Volker Skwarek an der HAW Hamburg
16.07.2026 | Christian Friedrich
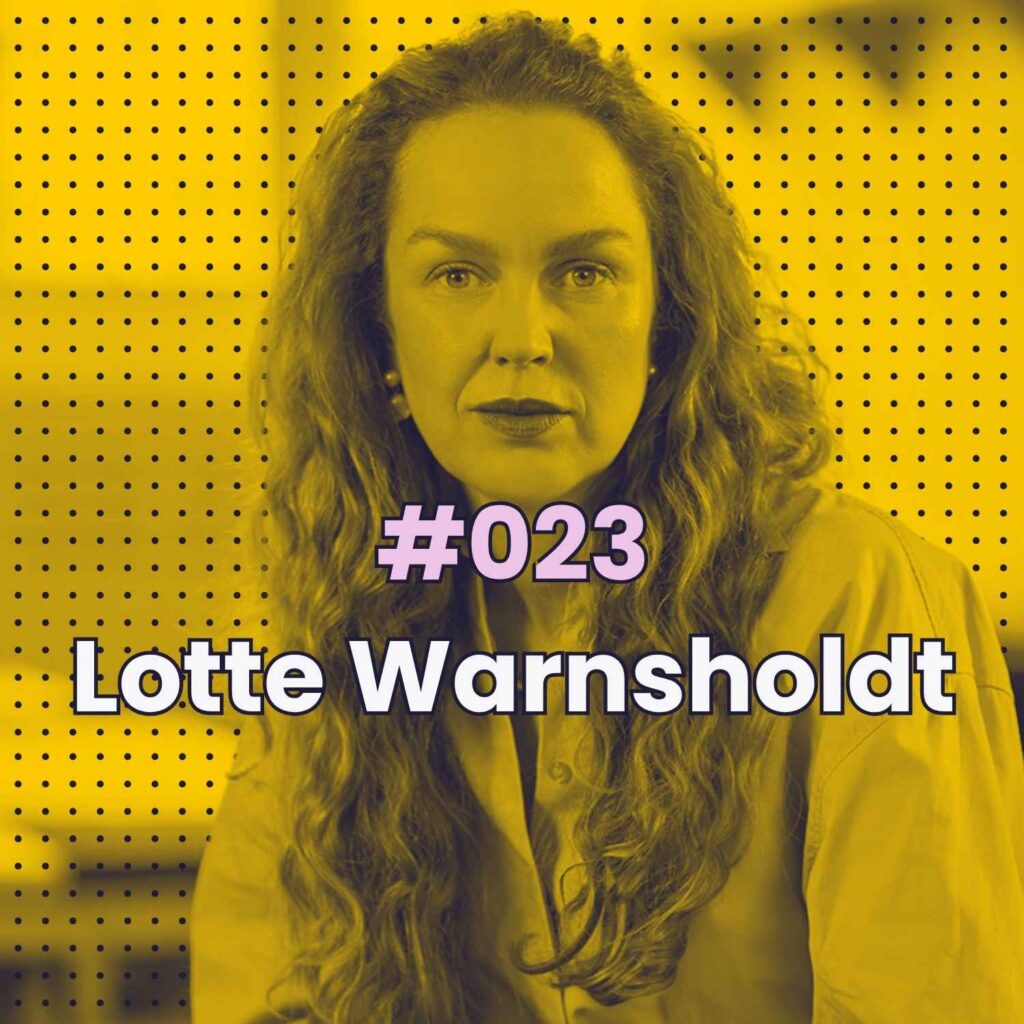
Lotte Warnsholdt (MARKK)

Lotte Warnsholdt spricht mit Nicola Wessinghage über die Ausstellung „Katzen!“ im MARKK, das Kuratieren, ihren Weg zwischen Wissenschaft und Museum, Genderfragen und einen reflektierten Umgang mit KI.
Nicola Wessinghage im Gespräch mit Lotte Warnsholdt, Kultur- und Medienwissenschaftlerin am MARKK in Hamburg. Dort ist sie persönliche Referentin der Direktorin und hat als Co-Kuratorin gemeinsam mit Lara Selin Ertener und Johanna Wild die Sonderausstellung „Katzen!“ entwickelt. Die Ausstellung erzählt in fünf Themenbereichen Geschichten über Menschen, für die Katzen als Symbolträgerinnen stehen: von der Katzengöttin Bastet im alten Ägypten über Winkekatzen und Meme-Kultur bis zu Frauenrechtsbewegungen und der Frage, warum die Katze so eng mit Weiblichkeit verknüpft ist.
Lotte Warnsholdt berichtet außerdem von ihrem Werdegang zwischen Ethnologie, Philosophie und Kulturwissenschaften, ihrer Entscheidung für das Museum und der Arbeit an der neuen Dauerausstellung des MARKK. Es geht um geschlechtsspezifische Zuschreibungen, um Chancen und Risiken generativer KI und darum, warum es sich lohnt, hitzige Debatten wieder auf ihre Grundlagen zurückzuführen. Die Ausstellung „Katzen!“ ist noch bis zum 29. November 2026 im MARKK zu sehen.
Ausstellung Cats! Katzen
3-D-Gang durch die Ausstellung
Im Gespräch erwähnt
Maneki-neko, die Winkekatze (Wikipedia)
Carolee Schneemann (Wikipedia)
Camp als ästhetischer Stil (Wikipedia)
HOOU Lernangebote
Credits
Moderation: Nicola Wessinghage und Christian Friedrich
Musik: Jakob Kopczynski
Produktion: Christian Friedrich
Die Angebote zum Selbstlernen auf der Online-Plattform der Hamburg Open Online University stehen allen Interessierten frei zur Verfügung.
Um unsere Lernangebote zu nutzen, brauchst du weder zu studieren noch bestimmte Voraussetzungen zu erfüllen. Schau einfach online vorbei. Unsere Internetadresse ist www.hoou.de
Feedback, Anregungen und Kommentare zum Podcast erreichen uns per E-Mail unter waswillstduwissen@haw-hamburg.de
Hamburg, was willst du wissen? bei Instagram
Hamburg, was willst du wissen? bei Mastodon
Foto Lotte Warnsholdt: Paul Schimweg
Ausgewählte weitere Folgen
Antje Flemming über Literatur für alle
25.06.2026 | Christian Friedrich
(Un)responsible disclosure von 8 sensiblen Windows-Lücken
Wir sprechen über Sicherheitsforscher*in MSNightmare und die Veröffentlichung von 8 Windows Sicherheitslücken
Achtung, Nerd Content! Monina Schwarz und Volker Skwarek besprechen die acht Sicherheitslücken, die von Sicherheitsforscher*in MSNightmare zum Zeitpunkt der Aufnahme gefunden und veröffentlicht wurden. Wir beschreiben ihre Funktionsweise und diskutieren, ob und wie Responsible Disclosure bei diesen Schwachstellen überhaupt möglich war oder gewesen wäre.
Links zu dieser Folge
Datum der Aufzeichnung: 19.06.2026
Die Namen der heute besprochenen Sicherheitslücken:
GreatXML
BlueHammer: CVE-2026-33825, CVSS 7.8. Patched April 14, 2026 (Patch Tuesday)
RedSun: CVE-2026-41091. Patched out-of-band May 21, 2026.
UnDefend: CVE-2026-45498. Patched out-of-band May 21, 2026.
YellowKey: CVE-2026-45585. Patched June 09, 2026 (Patch Tuesday).
GreenPlasma: CVE-2026-45586. Patched June 09, 2026 (Patch Tuesday).
MiniPlasma: CVE-2020-17103 (per researcher attribution, an incomplete 2020 fix comprehensively addressed). Patched June 09, 2026 (Patch Tuesday).
RoguePlanet: CVE-2026-50606 assigned. No patch available.
Bluehammer: Windows-Defender-Zero-Day (Hacking Passion)
RedSun-Zero-Day-Analyse (Cyderes / Howler Cell)
RoguePlanet: Windows-Defender-0-Day-Exploit (Cybersecurity News)
Anatomie des NightmareEclipse-Defender-Zero-Days (Picus Security)
Nightmare-Eclipse-Intrusion (Huntress)
Microsoft-Dokumentation: Opportunistic Locks
NTFS Hard Links, Junctions und Symbolic Links erklärt (2BrightSparks)
GitHub sperrt Sicherheitsforscher:in (it-daily)
Microsoft MSRC: Coordinated Vulnerability Disclosure (aktualisiert 27.05.2026)
CERT/CC: Guide to Coordinated Vulnerability Disclosure (SEI, Carnegie Mellon)
BSI: Umgang mit IT-Schwachstellen
BSI: Leitlinie für Coordinated Vulnerability Disclosure (CVD)
MiniPlasma-Zero-Day im Detail (Picus Security)
NightmareEclipse veröffentlicht MiniPlasma-Schwachstelle (Borncity)
NightmareEclipse-Zero-Days – Hintergrund und Motiv (Barracuda)
CVE-2026-45586 (GreenPlasma) im NVD (NIST)
CVE-2026-45586 (GreenPlasma) in der SentinelOne-Schwachstellendatenbank
Was YellowKey und GreenPlasma über das Vertrauen in native Windows-Security verraten (ThreatLocker)
CVE-2026-45585 (YellowKey) im NVD (NIST)
YellowKey: BitLocker-Bypass (CVE-2026-45585, SOC Prime)
GreatXML: Angriff auf die WinRE-Vertrauensgrenze hinter BitLocker (ThreatLocker)
GreatXML: Windows-Zero-Day-Analyse (Cyderes / Howler Cell)
Podcast App Empfehlungen
Unsere Kapitelbilder könnt ihr mit einer guten Podcast App sehen. Zum Beispiel mit:
Die Sicherheits_lücke im Netz
Abonniere Die Sicherheits_lücke überall, wo es Podcasts gibt, oder über unsere Website: https://www.sicherheitsluecke.fm
Die Sicherheits_lücke bei Mastodon
Die Sicherheits_lücke bei LinkedIn
Die Sicherheits_lücke bei Pixelfed
Feedback oder Kritik? Wünsche? Schreib uns: post@sicherheitsluecke.fm
Die Sicherheits_lücke ist ein Podcast der Hamburg Open Online University (HOOU).
Monina Schwarz, LSI Bayern
Volker Skwarek an der HAW Hamburg
Produktion und Musik: Christian Friedrich
Das in dieser Episode verwendete Bildmaterial steht unter der Lizenz CC-BY 4.0, Urheberin ist Anne Vogt.
11.06.2026 | Christian Friedrich
Live bei Hamburg@work: Digitale Souveränität in KMU


Wir besprechen live, mit besonderen Gästen und vor Publikum, wie kleine und mittelständische Unternehmen ihren Weg in die digitale Unabhängigkeit finden können.
Am 05. Juni 2026 waren wir zu Gast bei Hamburg@Work: Mit kleinem Publikum hat Volker mit Nadine Eibel, Gründerin und Geschäftsführerin von SECURAM Consulting, Andrej Bender, Student an der HAW Kiel und Gewinner des GI Sicherheit Hackathons in 2026, und mit Alexander Rosenthal, Projektleiter des DigitalHub.SH, gesprochen. Das Thema: Wie Open Source und digitale Souveränität im Einsatz in KMU zusammenhängen, welche praktischen Lösungen und Varianten es gibt und was auf dem Weg zu einer größeren digitalen Unabhängigkeit von KMU zu beachten ist.
Links
Andrej Bender, Hackathon GI Sicherheit 2026
Alexander Rosenthal, DigitalHub.SH
Bayerische Staatszeitung, Bayerns Verwaltung: ‚Der Microsoft-Deal ist vom Tisch‘
Podcast App Empfehlungen
Unsere Kapitelbilder könnt ihr mit einer guten Podcast App sehen. Zum Beispiel mit:
Die Sicherheits_lücke im Netz
Abonniere Die Sicherheits_lücke überall, wo es Podcasts gibt, oder über unsere Website: https://www.sicherheitsluecke.fm
Die Sicherheits_lücke bei Mastodon
Die Sicherheits_lücke bei LinkedIn
Die Sicherheits_lücke bei Pixelfed
Feedback oder Kritik? Wünsche? Schreib uns: post@sicherheitsluecke.fm
Die Sicherheits_lücke ist ein Podcast der Hamburg Open Online University (HOOU).
Monina Schwarz, LSI Bayern
Volker Skwarek an der HAW Hamburg
Produktion und Musik: Christian Friedrich
Das in dieser Episode verwendete Bildmaterial steht unter der Lizenz CC-BY 4.0, Urheberin ist Anne Vogt.
09.06.2026 | Christian Friedrich
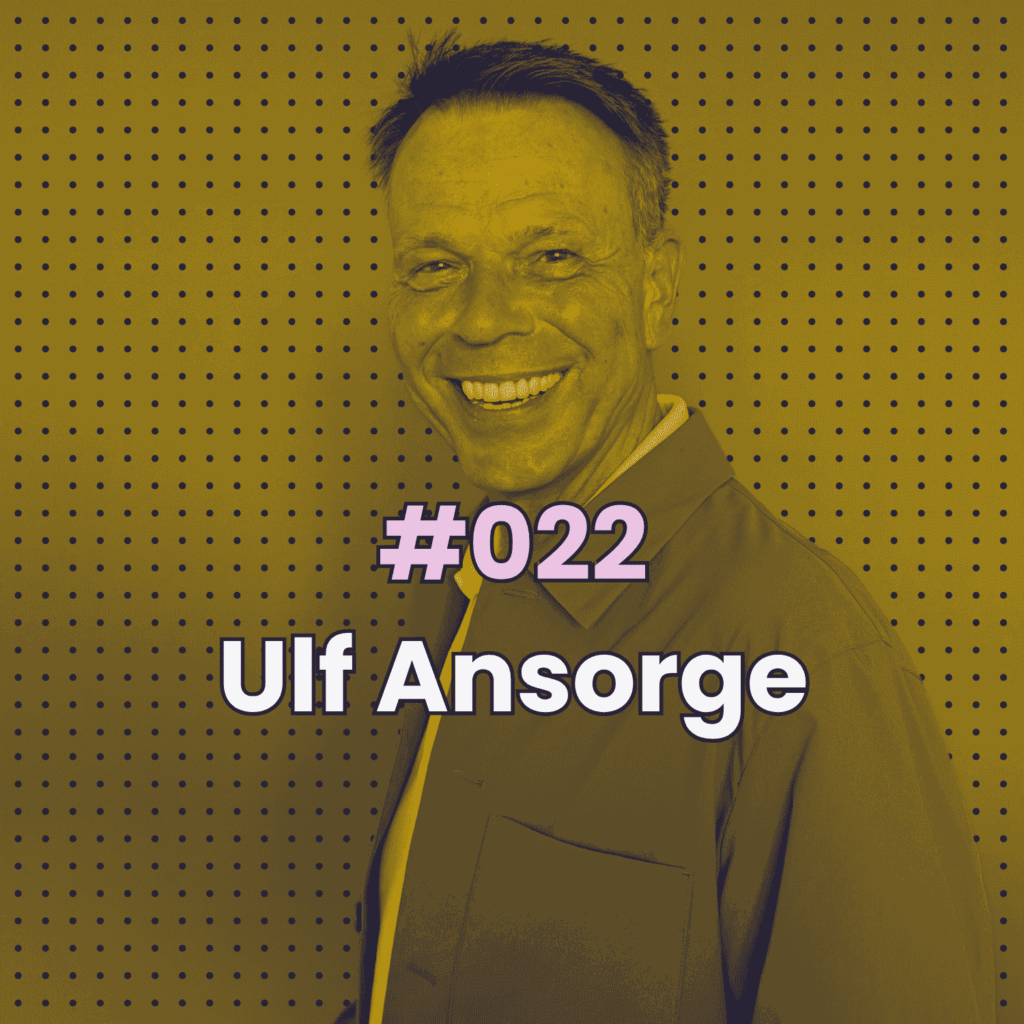
Ulf Ansorge

Moderator und Journalist Ulfansorge im Gespräch mit Christian Friedrich
Er ist für viele die Stimme des Hamburger Morgens: Ulf Ansorge moderiert „Guten Morgen Hamburg“ und das NDR Hamburg Journal. Im Gespräch mit Christian Friedrich erzählt er, wie ihn ein zweiwöchiges Praktikum beim NDR landen ließ, warum Lokaljournalismus wichtiger ist denn je und weshalb er als Nachrichtenmann selbst manchmal abschalten muss. Außerdem: Klavier, Oboe, die Gassenhauer der Klassik und sein Credo, niemandem das Licht auszublasen, um selbst zu leuchten. Ein Gespräch übers Lernen, Dranbleiben und Freundlichkeit.
Besprochen werden drei Lernangebote der Hamburg Open Online University (HOOU): „News-Life-Balance“ zum gesunden Umgang mit Nachrichtenmüdigkeit, „Historische Klaviere“ über den Klang klassischer Musik zu früheren Zeiten und „Innovatives Filme Machen“ der HFBK Hamburg übers Erzählen jenseits tradierter Film- und Fernsehstrukturen.
Links
Willy und die Windzors: Wikipedia
Albert Schweitzer Gymnasium Hamburg
Bucerius Kunstforum, F.C. Gundlach – You’ll never watch alone
Lernangebote
Ausgewählte weitere Folgen
28.05.2026 | Christian Friedrich
Fingerprinting just bad and ugly
Wie lassen sich von einem bestimmten Setup oder Nutzungsverhalten Rückschlüsse auf einzelne Nutzende ziehen? Ingo Timm, Monina Schwarz und Volker Skwarek sprechen über Fingerprinting.
Wie leicht lassen sich einzelne Geräte im Netz identifizieren und nachverfolgen? Was können Nutzende dagegen tun und sich einen Rest-Komfort beim Nutzen des Webs erhalten? Und wie funktioniert Fingerprinting auch jenseits des Internets? Darum geht’s in dieser Folge. Wir freuen uns über Ergänzungen, Kommentare und natürlich Bewertungen überall dort, wo ihr uns hört.
Links
Probing for Passwords – Privacy Implications of SSIDs in Probe Requests, https://doi.org/10.1007/978-3-031-09234-3_19
Darknet Diaries, The LinkedIn Incident
BSI Empfehlung: Vermeidung von Cookies und Fingerprints
Daten, Abhängigkeiten und Kontrollverlust – Wessen Regeln bestimmen dein Geschäftsmodell?
Browser-Fingerprinting: Vollständige Anleitung, Risiken und wie man sie mindert
Podcast-App-Empfehlungen
- AntennaPod (Android, Open Source)
- Pocket Casts (iOS, Android, Web)
- Overcast (iOS)
Die Sicherheits_lücke im Netz
- Mastodon: @sicherheitsluecke@podcasts.social
- LinkedIn: Die Sicherheits_lücke
- Pixelfed: @sicherheitsluecke@pixelfed.de
- Mail: kontakt@sicherheitsluecke.fm
- Web: sicherheitsluecke.fm
Credits
Die Sicherheits_lücke ist ein Podcast der Hamburg Open Online University (HOOU).
Mit dabei:
- Volker Skwarek (HAW Hamburg)
- Ingo Timm (DFKI / Universität Trier)
- Monina Schwarz (LSI Bayern)
- Christian Friedrich — Produktion und Schnitt
- Anne Vogt — Bildmaterial und Kapitelbilder (CC-BY 4.0)